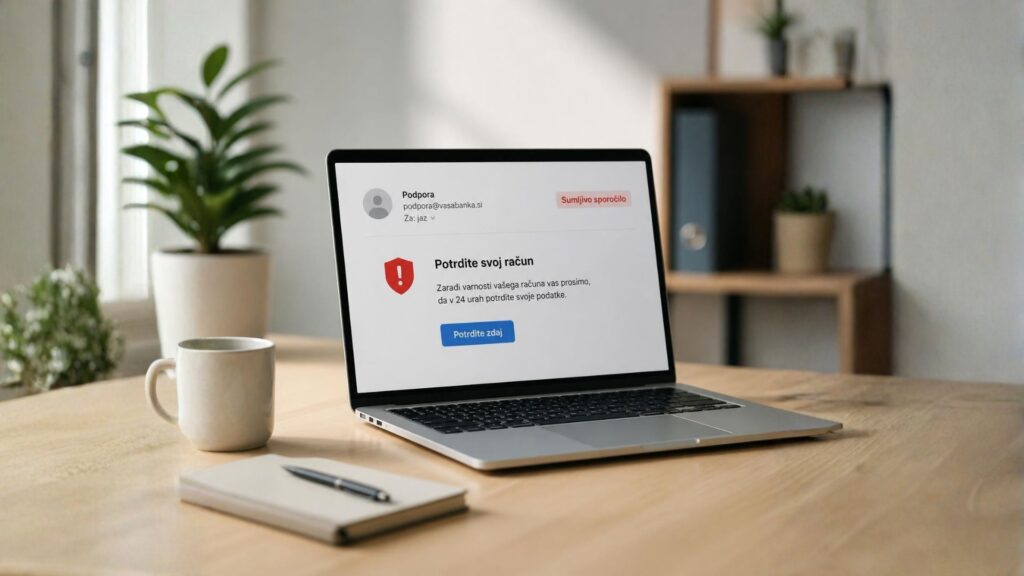
Phishing ni več nujno sporočilo s slovničnimi napakami, čudnim naslovom in očitno sumljivo povezavo.
Napadalci danes uporabljajo umetno inteligenco, da lahko v kratkem času pripravijo veliko število prepričljivih in prilagojenih sporočil. To pomeni, da lahko e-pošta izgleda, kot da jo je poslal direktor podjetja, poslovni partner ali drug znan kontakt – in je napisana brez napak, v pravilnem jeziku ter prilagojena konkretnemu prejemniku.
Milijon sporočil, ki niso videti kot klasičen phishing
KnowBe4 je septembra 2026 poročal o phishing kampanji, v kateri so napadalci poslali več kot milijon personaliziranih e-poštnih sporočil.
Sporočila so bila oblikovana tako, da so se napadalci predstavljali kot vodilni v podjetju. Ciljali so predvsem zaposlene v računovodstvu in jih poskušali prepričati v izvedbo nakazila. Pri tem so uporabljali tudi prilagojene ponarejene račune in druge informacije, zaradi katerih je sporočilo delovalo bolj verodostojno.
Sam način prevare ni nov. Novo je predvsem to, kako hitro in v kakšnem obsegu lahko napadalci danes pripravijo takšna sporočila.
Zakaj je AI phishing nevarnejši?
Pri klasičnem phishingu smo se pogosto lahko oprli na nekaj očitnih znakov: napačen jezik, nenavadno oblikovanje, generično sporočilo ali povezavo, ki ni imela nobene povezave s pošiljateljem.
Danes ti znaki niso več tako zanesljivi.
AI lahko pomaga ustvariti sporočilo, ki je:
- napisano v pravilnem in naravnem jeziku,
- prilagojeno posameznemu prejemniku,
- oblikovano v slogu določene osebe ali podjetja,
- brez očitnih slovničnih napak,
- dovolj prepričljivo, da uporabnik nima takojšnjega razloga za dvom.
Še pomembneje pa je, da lahko napadalci takšno vsebino pripravijo v velikem obsegu.
Ko je sporočilo videti popolnoma normalno
Predstavljajte si, da v računovodstvo prispe e-pošta, ki je videti, kot da jo je poslal direktor.
V njej je ime podjetja, pravilno ime zaposlenega, znesek, račun in kratko pojasnilo, zakaj je treba plačilo urediti čim prej.
Na prvi pogled ni nič nenavadnega.
Prav zato pri takšnih napadih ni dovolj, da zaposleni preveri, ali je sporočilo slovnično pravilno ali ali je videti profesionalno.
Pomembno je predvsem kaj sporočilo zahteva in ali se zahteva ujema z običajnim načinom dela v podjetju.
Kaj lahko naredi zaposleni?
Pri sporočilih, ki zahtevajo plačilo, spremembo bančnih podatkov, razkritje gesla ali klik na prijavno povezavo, je dobro narediti korak nazaj in preveriti:
Ali sem takšno zahtevo pričakoval?
Če ne, preverimo zahtevo po drugi komunikacijski poti. Če na primer direktor po e-pošti zahteva nakazilo, ga pokličemo na znano telefonsko številko in preverimo, ali je zahtevo res poslal.
Ali se podatki ujemajo z običajnim postopkom?
Če se je nenadoma spremenil račun dobavitelja, način plačila ali postopek prijave, je to razlog za dodatno preverjanje.
Ali me sporočilo sili v hitro odločitev?
Pritisk in občutek nujnosti sta pogosta elementa socialnega inženiringa. Ravno zato je pri nenavadnih zahtevah bolje preveriti, preden kliknemo ali potrdimo.
Tehnologija sama ni dovolj
Požarni zidovi, filtri neželene pošte, zaščita končnih naprav in druga varnostna orodja so pomemben del zaščite podjetja.
Toda če sporočilo uspe priti do zaposlenega in ga prepričati, da klikne, odgovori ali izvede plačilo, lahko napadalec obide velik del tehničnih zaščit.
Zato je pomembno tudi, da zaposleni vedo, kako napadi izgledajo v praksi in kako se nanje odzvati.
Pri tem ne gre za to, da bi morali zaposleni postati strokovnjaki za kibernetsko varnost. Pomembno je, da znajo prepoznati situacije, pri katerih je smiselno ustaviti postopek in preveriti zahtevo.
Varnost se začne pri preverjanju
Phishing se spreminja. Z uporabo AI so lahko sporočila hitreje pripravljena, bolj prilagojena in težje prepoznavna.
Zato danes ni več dovolj vprašanje: »Ali je to sporočilo videti kot phishing?«
Bolj pomembno je: »Ali je zahteva smiselna in sem jo preveril, preden sem ukrepal?«
Prav takšne situacije lahko preverjamo tudi s simulacijami phishing napadov in usposabljanjem zaposlenih. Tako podjetje ne preverja samo tehnične zaščite, ampak tudi pripravljenost ljudi, ki vsak dan uporabljajo e-pošto, dostopajo do podatkov in sprejemajo poslovne odločitve.